¿Qué es la criptografía?
La criptografía está presente en nuestra vida diaria, aunque no lo notemos. Protege nuestra información cuando pagamos con tarjeta, vemos videos en YouTube o llenamos el tanque de gasolina. Aunque parezca cosa de desarrolladores y hackers, la criptografía es útil para todos. Esta guía te ayudará a entender qué es y cómo se aplica en la vida cotidiana.
¿Cómo surgió la criptografía?
Desde los albores de la civilización humana, la información ha sido uno de nuestros activos más valiosos. Hace miles de años, nuestros antepasados se enfrentaron a la necesidad de transmitir información en el espacio (de un punto A a un punto B) o en el tiempo (por ejemplo, de un maestro a sus alumnos). La escritura ayudó a resolver este problema, pero luego surgió otro: ¿cómo proteger la información transmitida de los ojos de aquellos a quienes no debería llegar?
Hace unos 3500 años, los alfareros en Mesopotamia protegían los secretos de su oficio mediante el cifrado en tablillas de arcilla. Los políticos cifraban sus mensajes para mantenerlos en secreto.
¿Cómo se veía este cifrado? Lo veremos en el siguiente ejemplo:
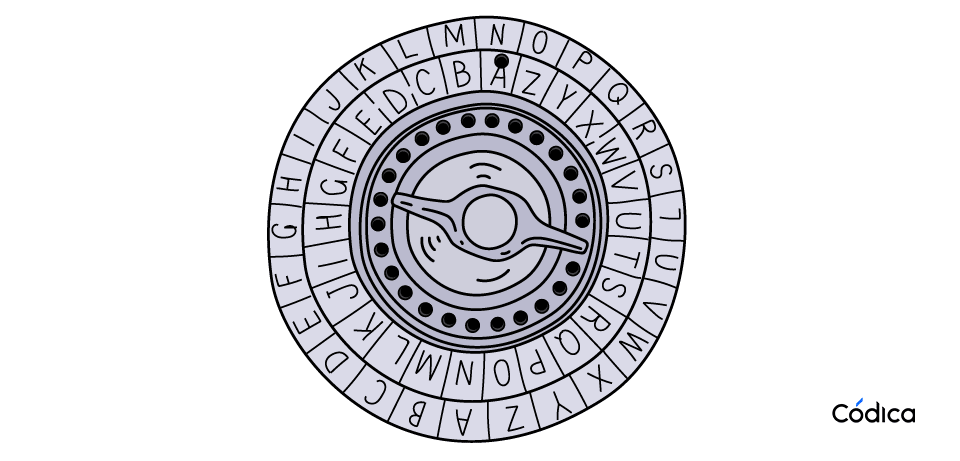
Supongamos que queremos cifrar el mensaje "Hola". Una forma de hacerlo es desplazar las letras del alfabeto un número fijo de posiciones. Este método se llama cifrado de desplazamiento o cifrado de César.
En la siguiente imagen se muestra un desplazamiento de tres letras hacia adelante.
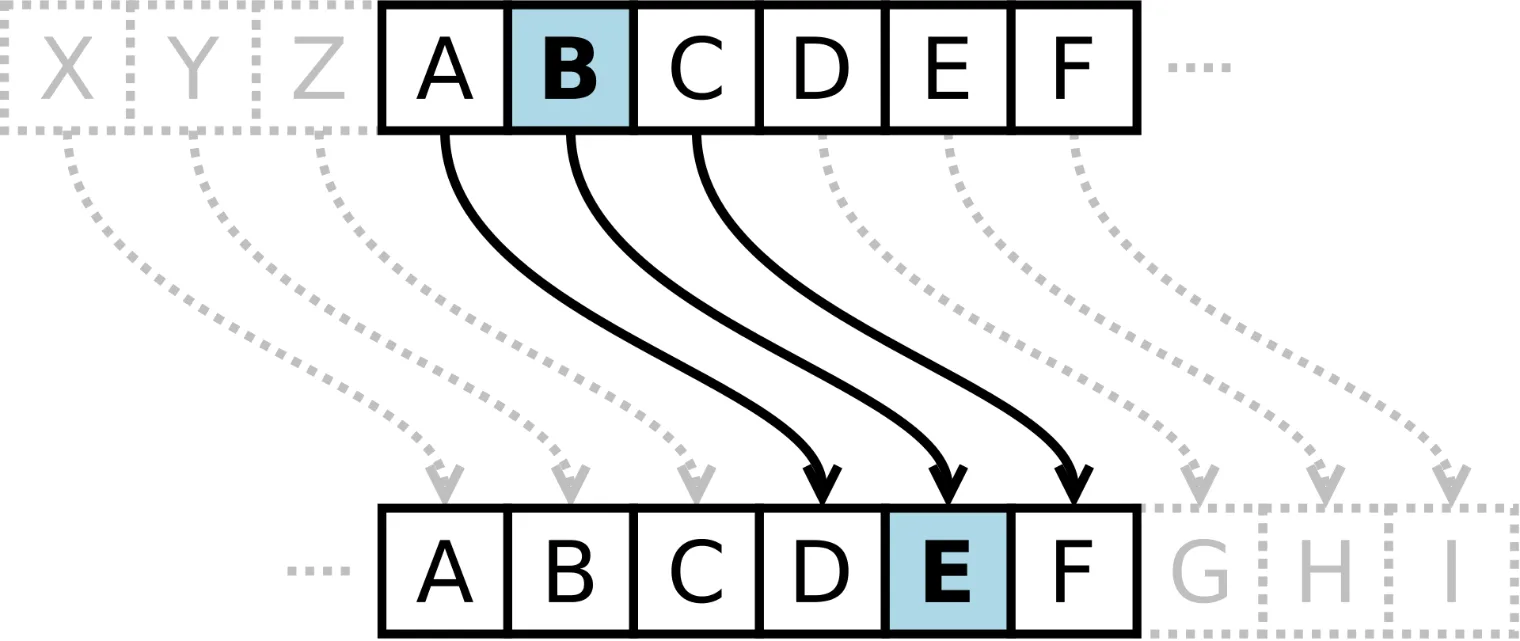
Un desplazamiento de tres letras significa que:
A ⇒ D B ⇒ E C ⇒ F
El mensaje "Hola" se convierte en "Krñd".
El cifrado se puede mejorar aplicando un método más avanzado. Imagina que después de cada uso, el algoritmo de cifrado cambia, es decir, el mismo mensaje repetido se verá completamente diferente. En otras palabras, si en el primer caso obtuvimos "Krñd", en el siguiente caso la misma palabra se cifrará como "Gñkz": ahora el desplazamiento se ha producido una letra hacia atrás.
Métodos modernos de criptografía
La criptografía moderna no se parece en nada a la simple permutación de letras. Para cifrar y transmitir datos de manera segura, se utilizan algoritmos que, con los medios actuales, son prácticamente imposibles de romper si se usan bien. Estos algoritmos se basan en transformaciones matemáticas, y solo una computadora puede trabajar con ellos. Ya no se puede hacer con un lápiz y papel. Los tres métodos criptográficos más comunes son los siguientes:
Criptografía simétrica
Es uno de los tipos más simples de cifrado. La criptografía simétrica utiliza una clave secreta, que puede ser un número, una palabra o una cadena de caracteres, para cifrar y descifrar datos. La clave es conocida tanto por el remitente como por el destinatario. Este es uno de los métodos de cifrado más antiguos y comunes.
Es un método muy rápido y por eso se usa para cifrar casi todo el tráfico de internet: HTTPS utiliza criptografía asimétrica para acordar una clave y luego cifra los datos con un algoritmo simétrico como AES. También se emplea para cifrar discos y bases de datos locales, por ejemplo en un servidor o en los datos de tu iPhone.
Su reto es compartir la clave de forma segura. La clave debe llegar al destinatario por un canal protegido, porque si un tercero la obtiene, podrá ver los datos cifrados. Es una especie de trampa, porque para ocultar un mensaje primero habría que enviar la clave sin protección. Por eso la criptografía simétrica casi siempre se combina con la asimétrica.
Cifrado asimétrico
Es un método de cifrado en el que se utilizan dos claves: una clave pública y una clave privada. La clave pública se utiliza para cifrar la información y se puede transmitir a través de canales no seguros. La clave privada se utiliza para descifrar los datos cifrados con la clave pública. Las claves pública y privada son números muy grandes relacionados por una función específica, pero de tal manera que si conoces una clave, es extremadamente difícil calcular la otra.
El cifrado asimétrico resuelve el problema principal de seguridad del cifrado simétrico, donde se utiliza la misma clave para cifrar y descifrar los datos. Por otro lado, los algoritmos asimétricos son mucho más lentos que los simétricos, por lo que a menudo se utilizan ambos métodos.
Hashing
Destacaremos un método que convierte la información en un conjunto único de caracteres, pero no cifra los datos. En esencia, el hashing es transformar un mensaje en una cadena ilegible, no para ocultar el mensaje, sino para verificar su contenido. A menudo se utiliza al transferir archivos grandes.
Supongamos que necesitamos actualizar el software en nuestra computadora. El hashing es una buena manera de verificar los archivos descargados, como los archivos de Windows (.ISO) o Mac (.DMG). Cuando descargamos la actualización, junto con el archivo recibimos un hash de ese archivo. Nuestra computadora vuelve a aplicar el hash al archivo descargado y compara los hashes (el recibido y el calculado): si coinciden, significa que hemos recibido un archivo no dañado. Cualquier cambio, por más pequeño que sea, en el archivo descargado, ya sea debido a daños o intervención maliciosa, cambiará drásticamente el hash resultante. Solo después de verificar la integridad, la computadora puede continuar trabajando con el archivo.
Principios de la criptografía
El objetivo de la criptografía es proteger la información. Se basa en cuatro principios:
Autenticación
En pocas palabras, es el proceso que garantiza que las partes en ambos extremos de una conexión son realmente quienes dicen ser.
Al menos un tipo de autenticación se utiliza en Internet cada vez que utilizas un sitio web seguro. Por ejemplo, el sitio web interno de tu empresa o el sitio web de Códica.
Los navegadores muestran un icono junto a la dirección (antes era un candado) y la etiqueta "No seguro" en los sitios que usan HTTP. Ese icono no garantiza que el sitio sea de confianza, solo indica que la conexión está cifrada y que el certificado corresponde al dominio al que te has conectado.
Esto es especialmente importante cuando realizamos compras en línea, realizamos operaciones bancarias o pagamos facturas a través de Internet. Esto garantiza que no proporcionemos información sobre nuestras cuentas bancarias o tarjetas de crédito a los hackers.
Otro ejemplo de uso de la criptografía para la autenticación es Pretty Good Privacy (PGP), cuyo estándar abierto hoy se conoce como OpenPGP y se usa, por ejemplo, con la herramienta GnuPG, para cifrar y autenticar mensajes, firmas digitales, correos electrónicos y sus archivos adjuntos.
No repudio
Este concepto es especialmente importante para aquellos que utilizan o desarrollan aplicaciones financieras o de comercio electrónico.
En los primeros días de las transacciones financieras y el comercio electrónico en Internet, uno de los problemas graves era la prevalencia de usuarios que podían negar las transacciones después de haberlas realizado. Por ejemplo, un cliente bancario solicita transferir dinero a otra cuenta. Luego afirma que nunca hizo esa solicitud y exige que se le devuelva todo el monto a su cuenta.
Sin embargo, si el banco ha tomado medidas de seguridad utilizando criptografía, puede demostrar que la transacción fue realmente iniciada por el usuario.
Integridad
La criptografía ayuda a asegurarse de que los datos no hayan sido vistos o modificados durante la transmisión o el almacenamiento.
Por ejemplo, el uso de un sistema criptográfico para garantizar la integridad de los datos garantiza que las empresas competidoras no puedan falsificar la correspondencia interna y los datos confidenciales de un competidor.
El método más común para garantizar la integridad de los datos mediante criptografía es el uso de hashes criptográficos, que se mencionaron anteriormente.
Confidencialidad
En un mundo de filtraciones de información constantes y escándalos interminables relacionados con la confidencialidad, mantener la información privada es una de las principales tareas de la criptografía. De hecho, los sistemas criptográficos fueron desarrollados originalmente con el propósito de proteger la información.
Con las herramientas de cifrado adecuadas, los usuarios pueden proteger los datos confidenciales de la empresa, las comunicaciones personales o simplemente bloquear su computadora con una contraseña sencilla.
Sin embargo, en las condiciones modernas, estos métodos no pueden garantizar la seguridad de los sistemas masivos de comunicación electrónica o comercio. Ahora tenemos que trabajar no solo con casos específicos de almacenamiento o transmisión de información, sino también con volúmenes masivos de datos.
Cómo los usuarios comunes pueden utilizar la criptografía?
Como se mencionó al principio del artículo, la criptografía es parte de la vida cotidiana. El pago de compras con tarjeta o simplemente conectarse a una red Wi-Fi requieren el uso de criptografía.
Aunque la mayoría de las operaciones en la vida cotidiana ya están protegidas por criptografía, hay áreas en las que se puede agregar un nivel adicional de seguridad a las acciones cotidianas.
VPN
Una red privada virtual (VPN) cifra la conexión a Internet, evitando que terceros espíen tu actividad en línea.
Una VPN envuelve la conexión a Internet en un "túnel" de cifrado, similar a un túnel de metro. Aunque sabemos que hay trenes en el túnel, no podemos determinar dónde están, cuántos vagones hay en el tren y hacia dónde se dirigen.
Virtual significa que la VPN se crea de forma programática como una capa adicional sobre otra red. Para transmitir datos, se utiliza el enrutamiento en túnel, donde el tráfico se envuelve en un túnel separado que pasa por un canal de comunicación de nivel inferior. La información en el túnel VPN está cifrada de forma segura. Privada significa que la VPN es una red interna en la que solo hay dispositivos de confianza. Red significa que la conexión se realiza entre dos dispositivos: el cliente y el servidor VPN, que forman una red única.
Una VPN cifra el tráfico entre tu equipo y el servidor VPN, lo que es útil en redes Wi-Fi públicas. Pero no te vuelve invisible: tu proveedor de internet deja de ver qué sitios visitas, y quien los ve ahora es el proveedor de la VPN. Por eso conviene elegir con cuidado en quién confías.
HTTPS
HTTPS es el protocolo HTTP sobre TLS (Transport Layer Security). El nombre SSL (Secure Sockets Layer) es el antecesor de TLS y ya está obsoleto, aunque se sigue usando por costumbre. TLS utiliza claves públicas para establecer la conexión segura.
Este tipo de conexión cifra los mensajes enviados entre tu computadora y el sitio web que estás visitando para proteger los datos del usuario contra el robo. Esto es especialmente importante cuando se envía información personal importante o datos financieros.
Los navegadores modernos ya priorizan HTTPS y avisan cuando una página es "No segura". Además, puedes activar el modo "Solo HTTPS" en la configuración del navegador para que no abra sitios sin cifrar sin avisarte. Ya no hace falta instalar extensiones como HTTPS Everywhere, cuyo desarrollo terminó porque los navegadores incorporaron esta función.
BitLocker (para Windows) o FileVault (para Mac)
Un paso adicional (además de la contraseña de inicio de sesión) para proteger la seguridad de la información personal en tu computadora o portátil es instalar BitLocker o FileVault.
Estos programas de cifrado de disco protegen los datos mediante el uso del algoritmo criptográfico AES, que cifra volúmenes enteros. Si eliges este software, asegúrate de anotar tus credenciales y guárdalas en un lugar seguro. Si pierdes estas credenciales, es casi seguro que perderás el acceso a toda la información cifrada.
Más allá de lo básico
Cifrado de extremo a extremo y claves de acceso
Aplicaciones de mensajería como WhatsApp y Signal usan cifrado de extremo a extremo, es decir, los mensajes se cifran en tu dispositivo y solo los puede descifrar el dispositivo del destinatario, no el servidor que los transporta. Algo parecido ocurre con las claves de acceso (passkeys), que reemplazan la contraseña por un par de claves pública y privada. El sitio solo guarda la clave pública, y la privada nunca sale de tu dispositivo.
Criptografía poscuántica
Los algoritmos asimétricos más usados hoy, como RSA y la criptografía de curvas elípticas, se basan en problemas matemáticos que un computador cuántico suficientemente potente podría resolver. Ese computador todavía no existe, pero se teme que alguien guarde hoy datos cifrados para descifrarlos en el futuro. Por eso el NIST de Estados Unidos publicó el 13 de agosto de 2024 los tres primeros estándares de criptografía poscuántica. Son FIPS 203 (ML-KEM), para acordar claves, y FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA), para firmas digitales. La migración será gradual y, para quien usa internet, ocurrirá sobre todo dentro de los navegadores y servicios que ya utilizas.
La criptografía no es perfecta
Hemos analizado cómo funciona la criptografía y cómo protege los datos. Si bien la criptografía puede proporcionar seguridad a la información, no puede garantizar una seguridad completa. Incluso los mejores algoritmos criptográficos no son perfectos.
Por lo tanto, debemos tener en cuenta que "más seguro" no significa "absolutamente seguro".
Conclusión
Con un mayor entendimiento de los métodos de cifrado comunes y los algoritmos criptográficos utilizados en la actualidad, podremos protegernos mejor de posibles ciberataques.
Hay muchas formas de utilizar la criptografía. Para la mayoría de los usuarios, lo más útil es comprobar que los sitios usen HTTPS, tener contraseñas únicas guardadas en un gestor de contraseñas y activar la autenticación en dos pasos. Una VPN puede ayudar en redes públicas, pero no sustituye esas medidas.
Aunque la criptografía no es perfecta, es necesaria para garantizar la seguridad de la información personal.